


Hackerangreb mod DTU kan have ramt op mod 200.000 personer


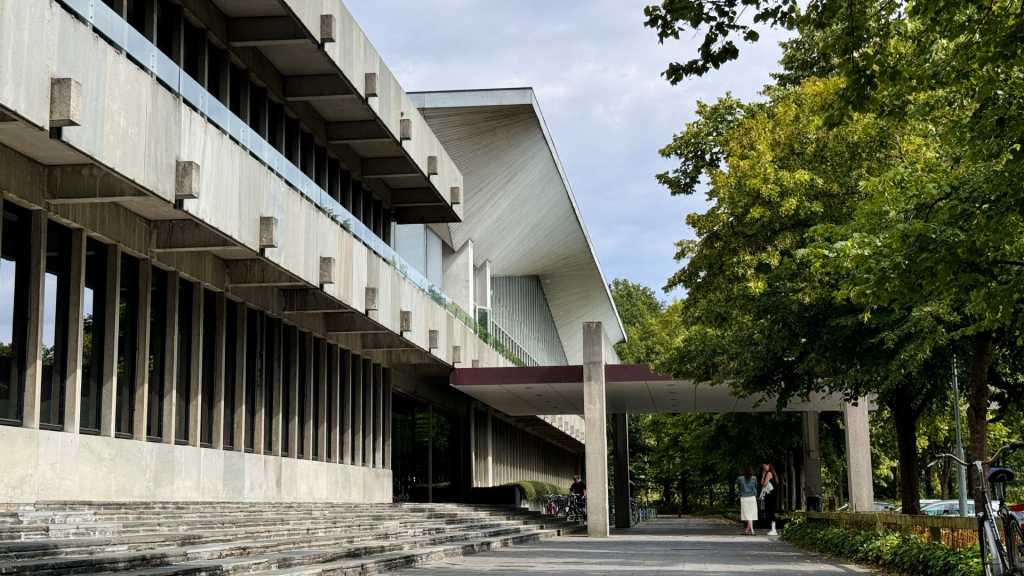
DTU er blevet ramt af et målrettet hackerangreb, hvor uvedkommende har fået adgang til universitetets system DTUBasen og hentet en større mængde data. Systemet indeholder personoplysninger om både nuværende og tidligere medarbejdere, studerende, gæster og samarbejdspartnere.
DTU oplyser, at det ikke på nuværende tidspunkt er muligt at fastslå præcist, hvilke oplysninger der er hentet, eller hvor mange personer der er berørt. DTU’s IT-beredskab har inddæmmet angrebet, mens universitetet sammen med eksterne specialister undersøger omfanget.
"Det her er et alvorligt angreb mod DTU, og vi beklager meget den usikkerhed, det skaber for de mennesker, hvis oplysninger kan være berørt. Vores første prioritet har været at få klarlagt omfanget, begrænse konsekvenserne og sørge for, at de berørte får besked og ved, hvordan de skal forholde sig,” siger universitetsdirektør Bjarke Bak Christensen.
”Vores egne undersøgelser og myndighedernes efterforskning fortsætter, og vi vil informere åbent og hurtigst muligt, efterhånden som vi får mere viden.”
Angrebet er ifølge DTU sket ved, at hackere har kompromitteret DTU-profiler og brugt dem til at skaffe adgang til DTUBasen. Oplysningerne i systemet går tilbage til 2003.
Databasen indeholder oplysninger om cirka 40.000 aktive og cirka 160.000 tidligere brugere. For aktive brugere kan oplysningerne blandt andet omfatte CPR-nummer, fuldt navn, privatadresse, profilbillede, arbejdsmail, arbejdstitel og kontorlokation. Der kan også være registreret navn, relation og telefonnummer på pårørende.
DTU har anmeldt sagen til Datatilsynet og overdraget den til relevante myndigheder til videre efterforskning.
Hvis CPR-numre eller andre personoplysninger er kommet i uvedkommendes hænder, kan de potentielt bruges til identitetsmisbrug. Oplysningerne kan også gøre phishingforsøg og andet misbrug mere troværdige.
DTU anbefaler derfor, at tidligere og nuværende tilknyttede er ekstra opmærksomme på mistænkelige mails, sms’er og telefonopkald, ikke udleverer fortrolige oplysninger og ikke godkender uventede loginanmodninger. Personer, der har genbrugt deres DTU-password, bør desuden skifte password på de berørte tjenester.
Nuværende og tidligere medarbejdere samt næsten alle nuværende og tidligere studerende, som DTU har CPR-nummer på, bliver underrettet via e-Boks. DTU har samtidig offentliggjort informationen for at nå gæster, samarbejdspartnere og andre personer, som universitetet ikke kan kontakte direkte.
Faktaboks:
- DTUBasen indeholder oplysninger om cirka 40.000 aktive og 160.000 tidligere brugere.
- Oplysningerne i systemet går tilbage til 2003.
- Potentielt berørte grupper er blandt andre medarbejdere, studerende, gæster og samarbejdspartnere.
- Oplysningerne kan blandt andet omfatte CPR-nummer, navn, adresse, arbejdsmail og oplysninger om pårørende.
- Sagen er anmeldt til Datatilsynet og overdraget til relevante myndigheder.
- Berørte personer, som DTU har CPR-nummer på, bliver underrettet via e-Boks.
- DTU anbefaler blandt andet øget opmærksomhed på phishing og skift af genbrugte passwords.



 Accepter kun nødvendige cookies